

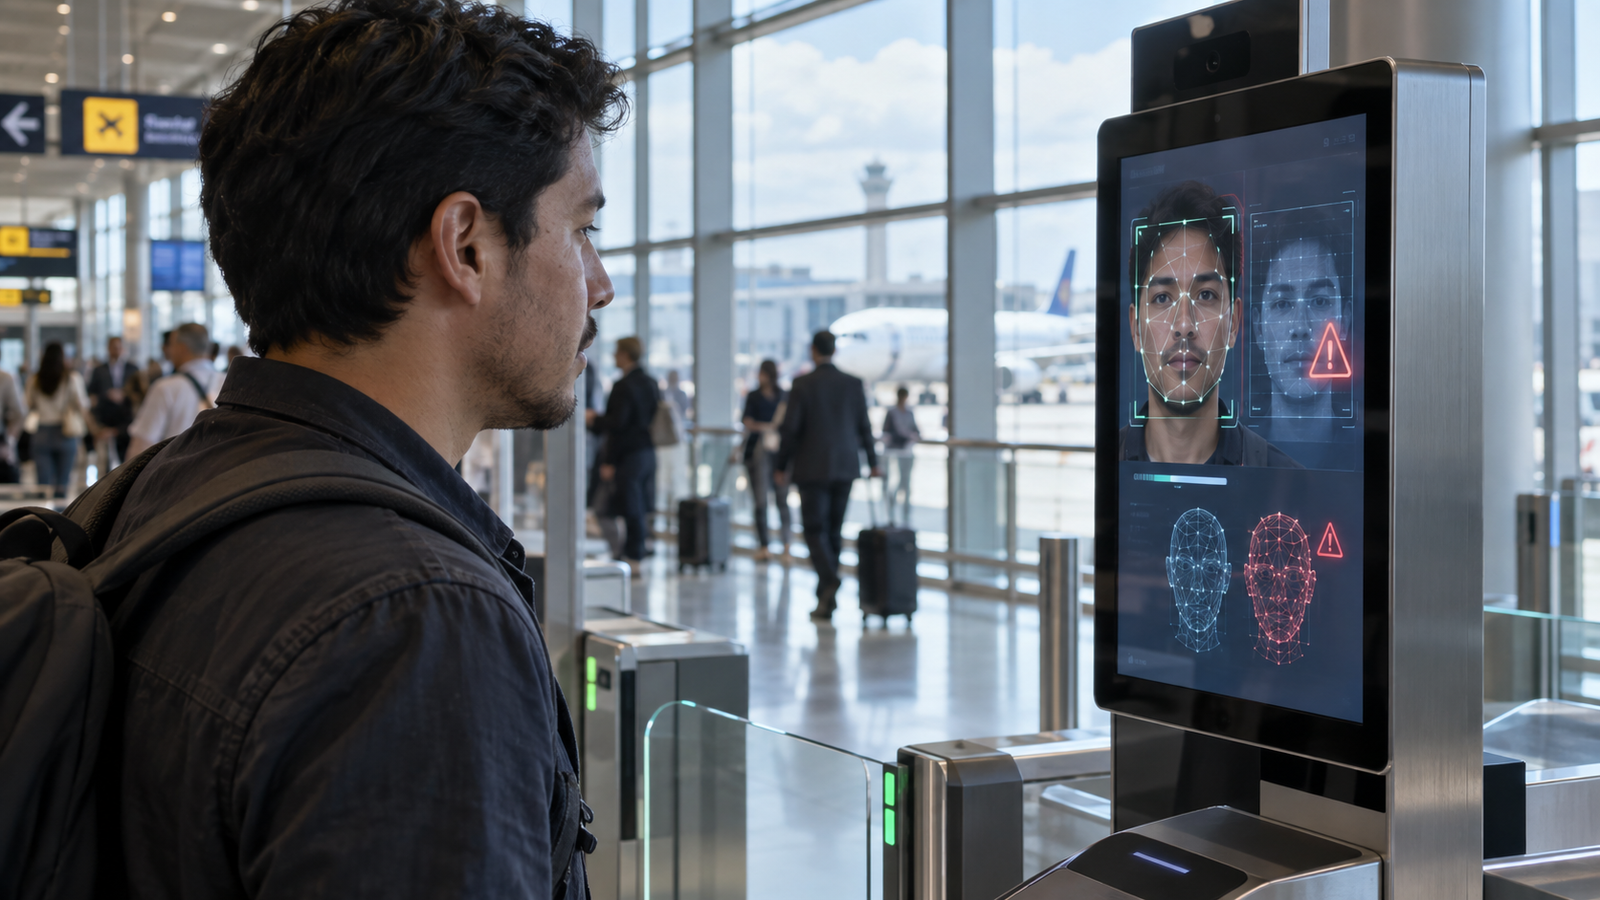
La cara está camino de convertirse en uno de los principales documentos de viaje. Aeropuertos, fronteras, aerolíneas y plataformas digitales avanzan hacia procesos en los que el pasajero puede identificarse mediante reconocimiento facial sin presentar repetidamente pasaporte o tarjeta de embarque. Pero el mismo salto de la inteligencia artificial que hizo posible esa automatización está abriendo una vulnerabilidad inesperada: fotografías y breves videos públicos pueden utilizarse para fabricar rostros sintéticos capaces de engañar determinados sistemas de reconocimiento y controles de “prueba de vida”. Para el turismo, el riesgo no implica que cualquier deepfake pueda atravesar una frontera, pero sí obliga a reconsiderar la seguridad de las identidades digitales de los viajeros.
Hasta hace pocos años, la biometría facial parecía tener una ventaja difícil de superar frente a una contraseña: podía olvidarse una clave o robarse una tarjeta, pero no copiarse un rostro. Esa certeza está empezando a erosionarse. Las herramientas de inteligencia artificial capaces de realizar face swaps, generar avatares o reproducir expresiones humanas necesitan cada vez menos material de partida. Algunos sistemas comerciales ya pueden construir un intercambio facial a partir de una sola fotografía, mientras que unos segundos de video proporcionan suficientes ángulos, gestos, parpadeos y movimientos para producir imitaciones considerablemente más convincentes.
La consecuencia es particularmente relevante para el turismo porque la industria está avanzando justamente en la dirección contraria: cada vez depende más del rostro como llave de acceso. IATA desarrolla desde hace años su programa One ID, que busca que el pasajero pueda compartir anticipadamente credenciales digitales y datos biométricos y luego transitar por entrega de equipaje, controles, salas VIP o embarque sin presentar repetidamente documentos físicos. En abril de 2026, pruebas realizadas con aerolíneas, aeropuertos, gobiernos y proveedores tecnológicos demostraron que ya es posible realizar viajes internacionales utilizando identidad digital y biometría en diferentes puntos del recorrido.

La cara se está convirtiendo en pasaporte
Europa ofrece uno de los ejemplos más visibles de esta transformación. Desde abril de 2026, el Entry/Exit System (EES) registra en las fronteras exteriores de 29 países europeos los datos del documento de viaje de los visitantes extracomunitarios, pero también su imagen facial y, según el caso, sus huellas digitales. El objetivo es sustituir progresivamente los sellos tradicionales por una identificación electrónica más precisa, detectar documentos fraudulentos y facilitar controles automatizados.
La propia regulación europea exige que, cuando se crea el registro, la fotografía facial sea capturada en vivo salvo excepciones muy concretas, y que cualquier imagen obtenida desde el chip del pasaporte se confronte con el rostro real del viajero. Es una diferencia importante porque los sistemas fronterizos modernos no se limitan, en principio, a preguntar si dos fotografías se parecen: combinan documento electrónico, captura en vivo, bases de datos y, en muchos casos, otras señales biométricas.
Por eso sería exagerado concluir que alguien puede descargar un video de Instagram, fabricar un deepfake y atravesar inmediatamente un puesto migratorio europeo con una identidad ajena. Los sistemas de frontera más robustos tienen muchas más capas de seguridad que una aplicación que simplemente compara dos selfies. El problema aparece especialmente en controles remotos, altas digitales y sistemas de reconocimiento facial menos sofisticados, donde el dispositivo acepta como fuente de video aquello que recibe de la cámara sin verificar suficientemente cómo fue producido.
Cuando la cámara puede mentir
La vulnerabilidad más preocupante recibe el nombre de ataque de inyección. En lugar de colocar una fotografía delante de una cámara, el atacante sustituye directamente el flujo que la aplicación espera recibir por una imagen o un video sintético. Desde el punto de vista del software, la cámara parece estar mostrando una persona real, aunque lo que recibe sea un rostro generado o modificado digitalmente.
Durante años, la respuesta a este problema fue el llamado liveness detection o prueba de vivacidad. El usuario debía mover la cabeza, sonreír, pestañear o seguir una instrucción para demostrar que no estaba mostrando una fotografía fija. Pero los deepfakes en tiempo real pueden reproducir cada vez mejor esos movimientos, lo que está obligando a desarrollar controles más sofisticados que analicen profundidad, comportamiento facial, señales fisiológicas o combinaciones de varias biometrías.
Una investigación publicada en 2026 en IEEE Transactions on Dependable and Secure Computing puso a prueba diferentes tipos de ataques deepfake contra sistemas modernos de reconocimiento facial y encontró que muchos superaban tasas de éxito del 70% y, en determinados escenarios experimentales, incluso del 90%. Esto no significa que nueve de cada diez controles aeroportuarios puedan engañarse: las pruebas comparaban sistemas de reconocimiento facial bajo condiciones específicas. Sí demuestra, sin embargo, que la imagen facial por sí sola ya no puede considerarse una credencial infalsificable.
La investigación científica también está respondiendo. Un trabajo publicado en agosto de 2026 propone combinar distintas señales de vivacidad para mejorar la resistencia frente a spoofing y deepfakes, mientras otros estudios muestran que las falsificaciones más avanzadas pueden eludir detectores tradicionales que buscan solamente imperfecciones visuales.

Una story de vacaciones puede convertirse en materia prima
Para el viajero existe una ironía evidente. Las redes sociales están llenas precisamente del material que más ayuda a reconstruir una identidad: selfies frontales, videos caminando, historias hablando directamente a cámara, grabaciones con distintos tipos de iluminación y fotografías de perfil. Un único retrato de buena calidad puede ser suficiente para ciertos intercambios faciales en tiempo real; una secuencia de video agrega expresiones, movimientos y múltiples ángulos que pueden mejorar el resultado.
Esto no significa que haya que dejar de publicar fotos de vacaciones. Tampoco tiene demasiado sentido pensar que una persona puede mantener su rostro completamente fuera de internet. Pero sí cambia la percepción de esas imágenes: el rostro debe empezar a considerarse un dato biométrico y no simplemente una fotografía.
La dificultad adicional es que no puede reemplazarse como una contraseña. Si una clave queda expuesta, se cambia. Si alguien reúne material suficiente para reproducir nuestro aspecto, no podemos cambiar de cara. La seguridad tiene que trasladarse entonces a las otras capas del sistema.
El primer peligro para el turista quizá no esté en Migraciones
En el corto plazo, el riesgo más probable para un viajero no es que otra persona utilice su rostro para pasar físicamente por una frontera. Resulta mucho más accesible utilizar un clon para engañar servicios que rodean al viaje: recuperación de cuentas, identificación remota, plataformas financieras, programas de fidelización, alquileres, billeteras digitales o falsos procedimientos de atención al cliente.
Una persona que consiga controlar el correo electrónico del viajero y tenga además imágenes de su rostro dispone de una combinación mucho más peligrosa que un simple deepfake. Puede intentar restablecer cuentas, hacerse pasar por el titular ante un operador o combinar rostro y voz sintéticos con documentos obtenidos mediante phishing.
La experiencia empresarial ya muestra hasta dónde puede llegar esa lógica. En 2024, la oficina de Hong Kong de la consultora de ingeniería Arup perdió alrededor de US$25 millones después de que un empleado participara en una videoconferencia en la que los delincuentes recrearon mediante deepfakes a varios ejecutivos de la compañía y consiguieron que autorizara una serie de transferencias. Las autoridades indicaron que el material se había construido utilizando videos y voces disponibles públicamente.
Trasladado al turismo, el ejemplo ayuda a entender por qué ya no basta con pensar “lo vi por videollamada, por lo tanto era real”.
Aeropuertos más rápidos o controles más estrictos
Existe otra posible consecuencia para los viajeros: si aumenta la capacidad de falsificar identidades, la reacción puede ser agregar más controles, no menos. La promesa de los sistemas biométricos es justamente eliminar fricciones, acelerar filas y permitir que la persona avance utilizando su rostro como identificador. IATA señala que la industria considera técnicamente viable ese modelo y trabaja en un ecosistema donde credenciales digitales, aerolíneas, aeropuertos y gobiernos puedan interoperar.
Pero la biometría solo simplifica el viaje mientras exista confianza en ella. Si un control facial arroja dudas, el resultado probable no será dejar pasar al pasajero sino devolverlo al procedimiento tradicional: documento físico, intervención humana y eventualmente un control secundario. Así, la carrera entre sistemas de identificación y deepfakes podría terminar afectando precisamente aquello que la digitalización quería eliminar: esperas y verificaciones adicionales.
De allí que los modelos más sólidos estén dejando de depender exclusivamente de la cara. La tendencia apunta a combinar documentos digitales criptográficamente verificables, chip del pasaporte, biometría, dispositivos confiables y mecanismos de autenticación adicionales. Una cara puede falsificarse visualmente; una credencial digital firmada por una autoridad resulta mucho más difícil de reproducir.
No todos los controles faciales tienen la misma seguridad
Conviene también evitar otro error: hablar de “reconocimiento facial” como si fuera una única tecnología. No es lo mismo desbloquear una aplicación mediante una selfie que cruzar una frontera donde se compara la captura en vivo con el chip criptográfico de un pasaporte y una base de datos gubernamental.
También existen diferencias enormes entre un sistema que simplemente pide pestañear y otro que evalúa múltiples indicadores de vivacidad o emplea cámaras con sensores adicionales. La evolución de los deepfakes pone en problemas especialmente a los sistemas que descansan sobre una sola prueba biométrica y no verifican adecuadamente el origen del video.
Incluso los seres humanos son malos detectores. Una investigación publicada en 2026 encontró que determinados rostros generados o modificados mediante face swap eran frecuentemente interpretados como reales por participantes humanos. La vieja recomendación de “mirar bien porque siempre hay algo raro en los ojos o la boca” resulta cada vez menos fiable.
Qué puede hacer un viajero para proteger su identidad
La primera medida no consiste en desaparecer de las redes, sino en evitar concentrar todas las defensas en el rostro. El correo electrónico asociado a aerolíneas, hoteles, bancos y programas de millas debería estar protegido con autenticación fuerte, preferentemente mediante passkeys, aplicaciones autenticadoras o llaves de seguridad. El SMS continúa siendo mejor que no utilizar un segundo factor, pero ofrece menos resistencia frente a determinadas modalidades de fraude.
También conviene desconfiar de cualquier supuesto hotel, aerolínea, agencia o plataforma que solicite enviar por WhatsApp, correo o mensaje directo una fotografía del pasaporte acompañada por una selfie o un video facial. Si un proveedor necesita verificar identidad, el procedimiento debería realizarse desde su sitio o aplicación oficial y mediante una conexión segura. Una fotografía del pasaporte, una grabación del rostro y acceso al correo constituyen juntos un paquete extremadamente valioso para el fraude.
Durante el viaje tampoco hay que publicar fotografías de pasaportes, tarjetas de embarque, códigos QR, localizadores de reserva o documentos visibles sobre una mesa. La nueva generación de fraudes funciona precisamente combinando pequeñas piezas de información: rostro, nombre, itinerario, voz, correo y datos de una reserva.
La llamada que parece del hotel puede no ser del hotel
El deepfake también amplía un fraude mucho más tradicional. Un delincuente puede conocer por redes sociales que una persona está viajando, identificar el hotel y contactarla simulando ser recepción, una aerolínea o un familiar. Si además consigue reproducir una voz o un rostro conocidos, aumenta considerablemente la credibilidad de la historia.
La solución continúa siendo sorprendentemente analógica: cortar la comunicación y volver a contactar a la organización por un canal ya conocido. Si supuestamente llama la aerolínea, abrir la aplicación oficial. Si aparece un empleado del hotel en una videollamada extraña, marcar directamente recepción. Si un familiar solicita dinero con urgencia, telefonearlo a su número habitual.
El caso de Hong Kong demostró que la presencia de una persona conocida dentro de una pantalla ya no constituye una comprobación suficiente por sí misma.
Conviene seguir llevando el pasaporte
La industria se dirige hacia viajes cada vez más digitales, pero todavía no es momento de considerar obsoleto el documento físico. IATA sostiene que la identidad digital puede reducir controles repetidos y hacer posibles trayectos prácticamente sin papeles, pero sus propias propuestas contemplan interoperabilidad, consentimiento y alternativas para quienes no utilicen estos sistemas.
Para un turista, especialmente en un viaje internacional, el pasaporte sigue siendo la credencial fundamental. La biometría puede agilizar el trayecto, pero un error de reconocimiento, una avería técnica o una inconsistencia de datos pueden devolver inmediatamente el proceso al documento tradicional.
Y esa redundancia, que puede parecer anticuada, tiene ahora un nuevo valor.
De “algo que sos” a “algo que sos más algo que tenés”
Durante años, la seguridad digital se explicó mediante tres factores: algo que uno sabe, como una contraseña; algo que posee, como un teléfono o una llave física; y algo que es, como una huella o un rostro.
La biometría parecía especialmente poderosa porque ese último factor no podía transferirse.
La inteligencia artificial está obligando a revisar esa idea. Puede que el rostro real siga siendo único, pero su representación digital ya no lo es.
Para el turismo, el desafío será evitar que la búsqueda de viajes sin fricción termine depositando demasiada confianza en una sola señal. La respuesta probablemente no sea abandonar la biometría, sino integrarla con documentos digitales verificables, pruebas de vivacidad más robustas y mecanismos adicionales de autenticación.
La cara continuará abriendo puertas en aeropuertos, hoteles y servicios turísticos. Pero a partir de ahora será prudente recordar que, en una pantalla, ver nuestra cara ya no demuestra necesariamente que seamos nosotros.


Deja un comentario