

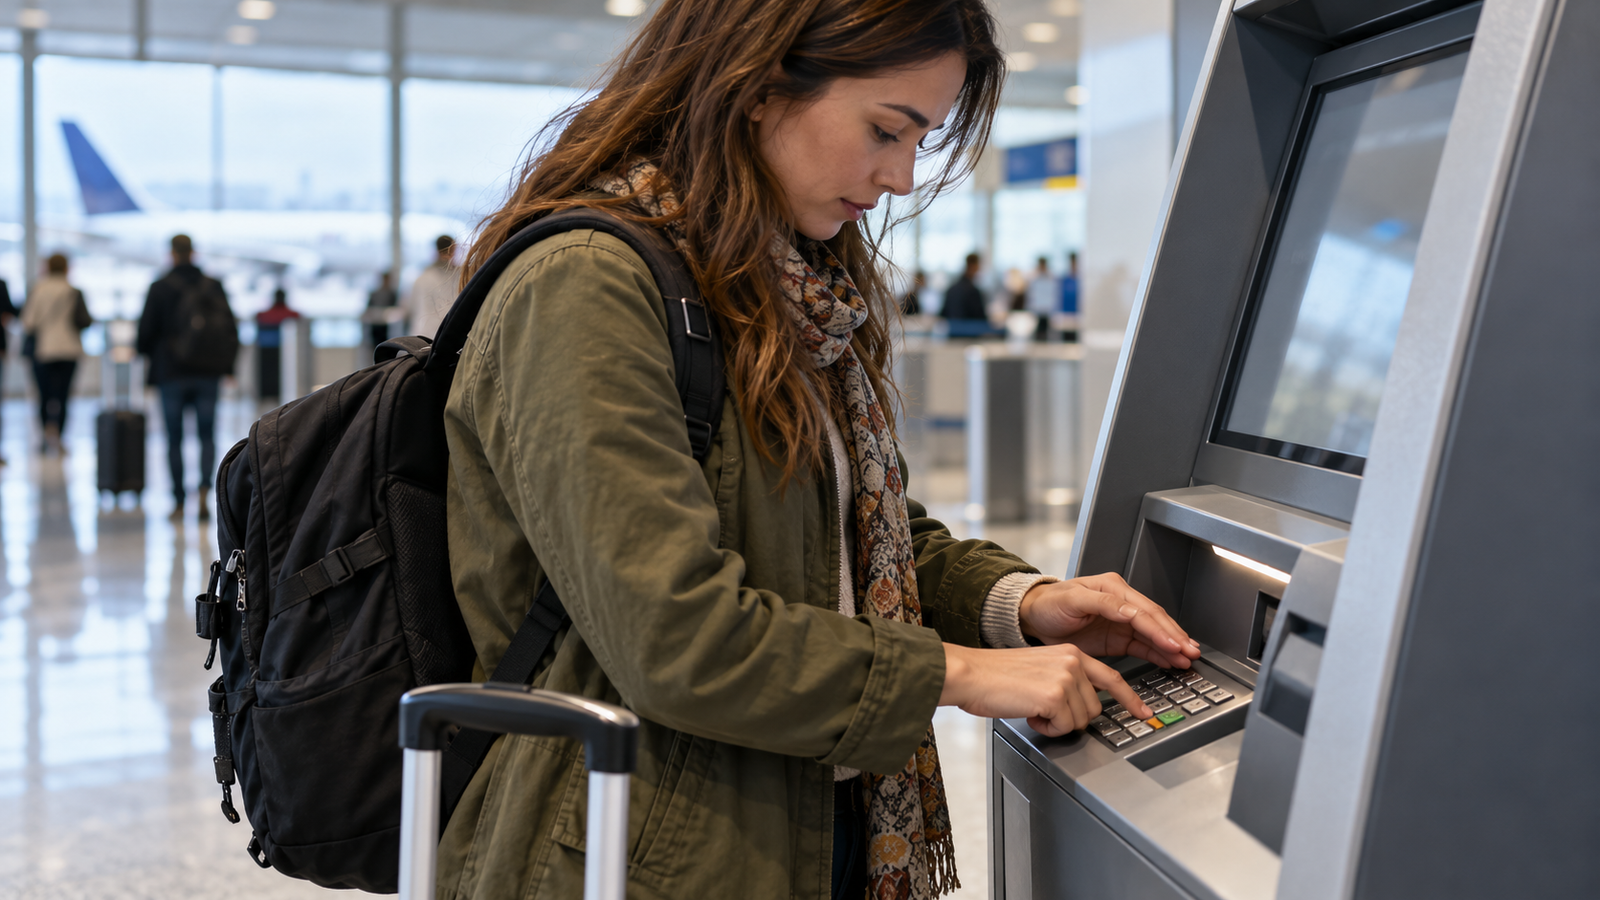
Una investigación de la Universidad de Glasgow demostró que las cámaras térmicas, combinadas con inteligencia artificial, pueden identificar las teclas utilizadas para introducir contraseñas. La técnica, conocida como ataque térmico, plantea riesgos potenciales en cajeros automáticos, computadoras y dispositivos compartidos. Qué posibilidades reales tiene de afectar a los viajeros y cómo proteger las claves personales durante unas vacaciones.
Cuando viajamos, solemos prestar atención a los riesgos más conocidos: el robo de equipaje, los fraudes con tarjetas, las conexiones Wi-Fi inseguras o las estafas relacionadas con reservas y excursiones. Sin embargo, existe otra técnica de espionaje digital mucho menos evidente, capaz de aprovechar algo tan cotidiano como el calor que dejan nuestros dedos sobre un teclado después de introducir una contraseña.
El procedimiento se conoce como ataque térmico y fue investigado por científicos de la Universidad de Glasgow, en Escocia, que desarrollaron un sistema de inteligencia artificial llamado ThermoSecure. Su objetivo fue demostrar que las huellas de temperatura que permanecen temporalmente en determinadas superficies pueden revelar información suficiente para reconstruir contraseñas, incluso cuando estas contienen numerosos caracteres.
La investigación fue difundida originalmente en octubre de 2022 y publicada posteriormente en la revista científica ACM Transactions on Privacy and Security. Aunque no se trata de un descubrimiento de 2026 ni de una modalidad de delito cuya utilización masiva esté demostrada, sus resultados siguen siendo relevantes para comprender los nuevos riesgos de la seguridad digital.
Para los viajeros, el tema merece atención porque durante unas vacaciones suelen utilizarse cajeros automáticos, computadoras ajenas, terminales de autoservicio y otros dispositivos en lugares donde circulan muchas personas. En esas circunstancias, proteger una contraseña exige pensar no solamente en quién podría observarla mientras se escribe, sino también en la información que puede permanecer sobre el dispositivo después de utilizarlo.

Cómo funciona un ataque térmico
Cada vez que una persona presiona una tecla o toca una pantalla, sus dedos pueden transferir una pequeña cantidad de calor a la superficie. Esa diferencia de temperatura, generalmente imperceptible a simple vista, puede detectarse mediante una cámara térmica.
En una imagen infrarroja, las zonas que fueron tocadas recientemente pueden aparecer más calientes que las demás. Si la fotografía se obtiene poco después de que alguien introdujo una contraseña, es posible identificar cuáles fueron las teclas utilizadas y, en determinadas condiciones, estimar el orden en que se presionaron.
Los investigadores de Glasgow desarrollaron un sistema que utiliza inteligencia artificial para analizar esas imágenes y elaborar posibles combinaciones de caracteres. Para entrenarlo, reunieron 1.500 fotografías térmicas de teclados utilizados previamente para escribir contraseñas.
El resultado fue ThermoSecure, un modelo capaz de reconocer patrones térmicos y aprovechar diferencias de intensidad para mejorar sus predicciones.
A diferencia de las técnicas que utilizan cámaras convencionales para grabar directamente la introducción de una clave, este procedimiento puede funcionar después de que la persona abandonó el teclado. Sin embargo, requiere condiciones específicas: acceso visual a la superficie mediante una cámara térmica adecuada, una captura suficientemente rápida y características del material que permitan conservar rastros de temperatura. No se trata, por lo tanto, de un sistema capaz de descubrir cualquier contraseña a distancia o desde cualquier lugar.
Contraseñas descubiertas en segundos: qué mostró el experimento
Los resultados de ThermoSecure demostraron que las huellas térmicas pueden contener más información de la que habitualmente imaginamos.
Durante las pruebas, el sistema logró reconstruir el 86% de las contraseñas cuando las fotografías fueron tomadas dentro de los primeros veinte segundos posteriores a su introducción. El porcentaje descendió al 76% después de treinta segundos y al 62% cuando había transcurrido un minuto.
La longitud de la contraseña también influyó considerablemente en el resultado. Para claves de seis caracteres, el sistema alcanzó hasta un 100% de éxito en las condiciones del experimento, mientras que con contraseñas de ocho caracteres obtuvo hasta un 93%.
Las claves más largas ofrecieron mayor resistencia. En el caso de contraseñas de dieciséis caracteres, el porcentaje de éxito llegó hasta el 67% cuando las imágenes se obtuvieron durante los primeros veinte segundos.
Los especialistas observaron asimismo que las personas que escriben lentamente y mantienen los dedos durante más tiempo sobre las teclas pueden dejar rastros térmicos más fáciles de interpretar. También comprobaron que la composición del teclado influye sobre la duración e intensidad de esas huellas.
Estas cifras corresponden a pruebas controladas con equipos y condiciones específicas. No representan la probabilidad de que a un turista le roben su contraseña ni permiten afirmar que cualquier persona con una cámara térmica pueda acceder automáticamente a una cuenta bancaria.

Cajeros automáticos: por qué conviene prestar especial atención
Uno de los escenarios que más preocupación genera es el de los cajeros automáticos, especialmente cuando se utilizan durante viajes internacionales.
Los cajeros cuentan con teclados numéricos donde los usuarios introducen sus claves personales. Al finalizar una operación, la persona se retira y el dispositivo queda disponible para el siguiente cliente. En teoría, alguien con una cámara térmica podría intentar registrar las zonas del teclado que conservaron calor después de la operación.
Este tipo de vulnerabilidad ya había sido estudiado antes del desarrollo de ThermoSecure. Investigaciones anteriores demostraron que determinados teclados de plástico pueden conservar rastros térmicos durante varios segundos, mientras que los materiales metálicos suelen dificultar este tipo de análisis.
Sin embargo, es importante distinguir dos cuestiones: averiguar un PIN no equivale por sí solo a poder retirar dinero de una cuenta. Para concretar un fraude también podrían necesitarse la tarjeta, datos adicionales o vulnerabilidades en el sistema bancario.
Además, los ataques térmicos no deben confundirse con el skimming, una modalidad de fraude más conocida que consiste en instalar dispositivos para copiar información de tarjetas, ni con las pequeñas cámaras ocultas que pueden grabar directamente la introducción de una clave.
Para los turistas, la principal recomendación sigue siendo utilizar cajeros situados en lugares controlados, preferentemente dentro de entidades bancarias, y prestar atención a cualquier elemento extraño en el teclado o en la ranura destinada a introducir la tarjeta.
Cubrir la mano mientras se escribe el PIN ayuda a dificultar la observación directa o las grabaciones convencionales, aunque por sí solo no elimina la posibilidad de que queden rastros térmicos después de la operación.
Computadoras de hoteles, aeropuertos y espacios compartidos
Otra situación que merece precauciones es el uso de computadoras compartidas durante un viaje. Algunos hoteles, alojamientos, bibliotecas y centros de negocios todavía ofrecen equipos a disposición de sus huéspedes para consultar información, imprimir documentos o realizar gestiones.
Introducir en esos dispositivos contraseñas bancarias, datos de tarjetas o claves de cuentas personales implica riesgos que exceden ampliamente los ataques térmicos. El equipo podría contener programas maliciosos, registrar las pulsaciones del teclado o mantener sesiones abiertas después de que el usuario se retiró.
Por ese motivo, lo más recomendable es utilizar dispositivos propios para acceder a servicios sensibles. Un teléfono personal actualizado, protegido mediante bloqueo y conectado a una red confiable, suele ofrecer mayor control que una computadora pública.
Si resulta indispensable utilizar un equipo compartido, conviene limitarse a consultas que no requieran datos sensibles y evitar operaciones bancarias, compras o accesos a cuentas importantes.
También es fundamental cerrar las sesiones, no guardar contraseñas en el navegador y comprobar que los archivos descargados o impresos no permanezcan almacenados en el equipo. Sin embargo, estas precauciones no pueden garantizar la seguridad de una computadora que podría estar comprometida.
Teléfonos móviles: ¿también pueden revelar las contraseñas?
El principio de los ataques térmicos puede aplicarse a superficies táctiles, pero su efectividad depende de características como el material de la pantalla, el tiempo transcurrido y la manera en que se introduce la clave.
Esto no significa que todos los teléfonos sean igualmente vulnerables ni que la cámara térmica de cualquier dispositivo pueda revelar una contraseña introducida en un celular.
Los métodos de autenticación biométrica, como el reconocimiento facial y la huella digital, reducen la necesidad de escribir contraseñas en superficies que podrían conservar rastros térmicos. Las llamadas passkeys, que utilizan mecanismos criptográficos vinculados con el dispositivo y pueden desbloquearse mediante biometría o una clave local, también ofrecen una alternativa a muchas contraseñas tradicionales.
No obstante, estos sistemas tienen sus propias condiciones de seguridad y no eliminan todos los riesgos de acceso indebido. Durante un viaje, también es importante considerar las normas de privacidad y control de dispositivos vigentes en el país de destino.
Cómo proteger las contraseñas antes y durante un viaje
La prevención más eficaz consiste en combinar varias medidas de seguridad, en lugar de confiar exclusivamente en una técnica.
Antes de viajar, conviene revisar las cuentas más importantes —correo electrónico, bancos, servicios de pago y aplicaciones que almacenan información personal— y activar la autenticación multifactor cuando esté disponible. También es recomendable utilizar contraseñas largas, únicas y difíciles de adivinar, preferentemente administradas mediante un gestor de contraseñas.
En los dispositivos compatibles, la autenticación biométrica o las passkeys pueden reducir la necesidad de escribir repetidamente las claves. Esto no solamente facilita el acceso, sino que disminuye determinadas oportunidades de observación o captura.
Durante el viaje, es preferible realizar operaciones sensibles desde equipos propios y evitar las computadoras públicas. Si se necesita retirar dinero, conviene utilizar cajeros de entidades reconocidas, revisar el estado del dispositivo, proteger la introducción del PIN y guardar la tarjeta inmediatamente después de utilizarla.
Otra medida importante es mantener activadas las notificaciones de movimientos bancarios. Si aparece una operación desconocida, debe contactarse de inmediato con la entidad emisora para bloquear el medio de pago y seguir el procedimiento de desconocimiento de consumos.
En caso de pérdida o robo del teléfono, contar con opciones de bloqueo remoto, copias de seguridad y mecanismos de recuperación de cuentas puede resultar tan importante como proteger las contraseñas.
Un riesgo demostrado, pero no una epidemia de robos
La investigación de la Universidad de Glasgow es relevante porque demuestra que una acción aparentemente inofensiva, como escribir una contraseña, puede dejar rastros físicos utilizables para reconstruir información sensible.
Sin embargo, los resultados deben interpretarse con prudencia. ThermoSecure fue desarrollado para investigar vulnerabilidades y evaluar posibles medidas de protección; los porcentajes de éxito proceden de experimentos y no de estadísticas sobre delitos cometidos contra viajeros.
No existen datos suficientes para afirmar que los ataques térmicos constituyan actualmente una modalidad frecuente de fraude turístico. Tampoco hay evidencia de que los cajeros automáticos de determinados destinos sean especialmente vulnerables a esta técnica por el solo hecho de encontrarse en zonas turísticas.
La principal enseñanza es más amplia: la seguridad digital no termina cuando dejamos de escribir una contraseña. Los dispositivos, sus materiales y los entornos donde los utilizamos pueden proporcionar información adicional que conviene proteger.
Para quienes viajan, no se trata de desconfiar de todos los cajeros, hoteles o terminales de autoservicio, sino de incorporar hábitos sencillos que reduzcan riesgos conocidos. Utilizar equipos propios, activar mecanismos de autenticación seguros y prestar atención al entorno son medidas que permiten disfrutar del viaje con mayor tranquilidad, sin necesidad de convertirse en especialistas en ciberseguridad.
Las cifras del experimento ThermoSecure

Consejos básicos para protegerse durante un viaje
- Elegí cajeros seguros: preferentemente dentro de bancos o establecimientos supervisados, y verificá que no tengan dispositivos sospechosos.
- Protegé tus claves: cubrí el teclado al introducir un PIN y evitá que desconocidos se acerquen demasiado. Esto dificulta la observación directa, aunque no borra los rastros térmicos.
- Utilizá tu propio celular o computadora: evitá acceder a cuentas bancarias desde equipos compartidos.
- Activá la autenticación multifactor: usá contraseñas únicas, passkeys o biometría cuando corresponda.
- Controlá tus movimientos bancarios: activá las alertas de operaciones y tené a mano un canal oficial para bloquear tarjetas o cuentas.


Deja un comentario